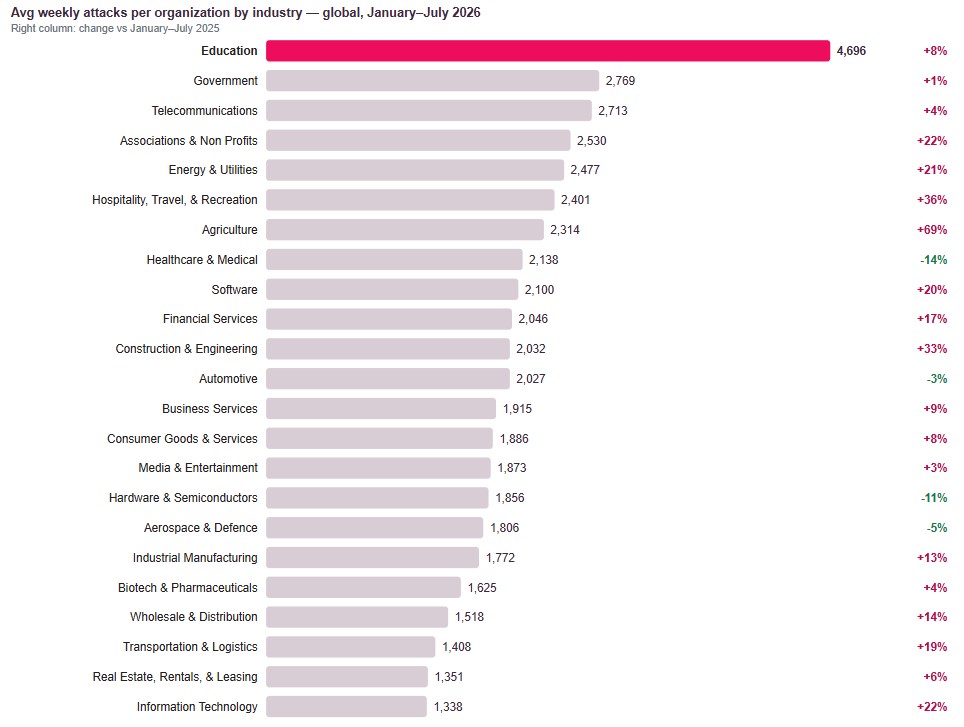
Con il rientro di studenti, insegnanti e famiglie nelle aule, nei campus e sulle piattaforme di apprendimento online alla fine dell’estate, anche i criminali informatici si preparano al nuovo anno scolastico. Secondo Check Point Research, la divisione di Threat Intelligence di Check Point Software Technologies, il settore dell’istruzione resta il più bersagliato a livello mondiale, con un numero di attacchi informatici significativamente superiore a quello di qualsiasi altro settore.
Tra gennaio e luglio 2026, le organizzazioni del settore dell’istruzione, tra cui università, centri scolastici e istituti di ricerca hanno subito in media 4.696 attacchi informatici settimanali per organizzazione, con un aumento dell’8% rispetto allo stesso periodo del 2025 e oltre il doppio della media globale intersettoriale, pari a 2.150 attacchi. L’istruzione si è inoltre classificata al primo posto tra tutti i 23 settori monitorati, con volumi di attacco superiori di circa il 70% rispetto al settore governativo, il secondo più colpito.
La pressione si è intensificata con l’avvicinarsi dell’inizio dell’anno scolastico. Nel solo mese di luglio 2026, le organizzazioni del settore dell’istruzione hanno registrato in media 4.848 attacchi settimanali, con un aumento del 14% su base annua.
Sebbene le istituzioni scolastiche e accademiche di tutto il mondo continuino a essere sotto pressione, l’area APAC ha registrato il volume di attacchi più elevato, con una media di 7.452 attacchi settimanali per organizzazione tra gennaio e luglio 2026. Europa e America Latina hanno registrato la crescita più rapida: gli attacchi sono aumentati rispettivamente del 18%, raggiungendo quota 4.759 a settimana, e del 42%, fino a 4.299 attacchi settimanali su base annua.
Questi dati evidenziano una sfida crescente per scuole, università e istituti di ricerca, sempre più dipendenti da piattaforme cloud, ambienti di apprendimento digitale e strumenti di collaborazione online. Una violazione riuscita può avere conseguenze non solo sugli enti di formazione, ma anche su studenti, genitori, partner di ricerca, enti governativi e fornitori terzi connessi all’ecosistema accademico.
Per comprendere come gli attori delle minacce si preparano all’anno scolastico, Check Point Research ha monitorato i domini di nuova registrazione contenenti termini legati all’istruzione come “scuola”, “università”, “college” e “studenti”. A luglio 2026, i ricercatori hanno identificato 18.954 nuovi domini a tema istruzione, in aumento del 5% rispetto a giugno e del 3% su base annua.
Ancora più preoccupante è il crescente livello di attività malevola tra queste registrazioni, rilevato da Check Point ThreatCloud. A giugno 2026, un dominio su 305 tra quelli di nuova registrazione legati all’istruzione risultava malevolo. A luglio, il rapporto è salito a uno ogni 226 domini.
Tra gli esempi figurano domini ingannevoli come education-gov[.]com, students-portal[.]com e checkmyschool[.]org, progettati per apparire legittimi e sfruttare la fiducia riposta nelle istituzioni scolastiche e governative.
I ricercatori hanno inoltre individuato campagne coordinate di registrazione di domini, tra cui 10 domini a tema prestiti per studenti del tipo studentloansYYYY.com, riferiti agli anni dal 2026 al 2035, e una rete di 48 domini bootcamp-student, a indicare un’attività di registrazione automatizzata su larga scala rivolta a studenti e potenziali iscritti.
Gli attori delle minacce sfruttano anche momenti stagionali come il Back to School per approfittare dell’aumento dell’attività online di studenti, genitori e istituzioni scolastiche. In un contesto in cui ogni mese vengono registrate decine di migliaia di nuovi domini a tema istruzione, gli attaccanti creano siti fraudolenti e campagne email per sottrarre dati personali e finanziari, presentandoli come premi per studenti, sconti e procedure di iscrizione.
Una campagna ha utilizzato studentdiscount[.]online per impersonare una promozione dedicata agli studenti della grande catena retail statunitense Target, offrendo un falso premio da 750 dollari prima di reindirizzare le vittime verso offerte fraudolente e contenuti legati al gioco d’azzardo.
I ricercatori hanno inoltre scoperto campagne basate su PDF malevoli che impersonavano scuole e istituzioni educative. I file globeschool.pdf 6d0bd9615d730b0b828f7f91c346085f e beths-grammar-school.pdf 325d5de03758e3850dfae33e509afee9 reindirizzavano gli utenti attraverso diversi siti web compromessi fino a pagine di accesso contraffatte di Microsoft 365 e OneDrive, progettate per sottrarre le credenziali.
I ricercatori hanno inoltre identificato un URL malevolo ospitato sul sito compromesso della Cambrian School in Bangladesh, cambrianschoolbd[.]com/mail/, segnalato da diverse fonti di threat intelligence come sito per la distribuzione di information stealer e malware. In precedenza, la pagina mostrava un falso CAPTCHA di verifica della sicurezza con il brand Spotify, una tecnica comunemente utilizzata per distribuire malware o eludere le analisi di sicurezza. Le visite successive hanno restituito diversi messaggi di errore e di accesso negato, suggerendo l’uso di tecniche di cloaking o la rimozione dei contenuti malevoli.
I risultati mostrano come gli attaccanti sfruttino sempre più spesso brand affidabili, siti web legittimi e flussi di lavoro accademici familiari per aumentare l’efficacia delle campagne di phishing e le probabilità di furto delle credenziali.
Il periodo del Back to School rappresenta un’opportunità particolarmente favorevole per i criminali informatici, a causa dell’aumento dell’attività digitale, dell’onboarding di nuovi studenti, della condivisione di documenti, delle transazioni finanziarie e dell’intensificarsi delle comunicazioni via email.